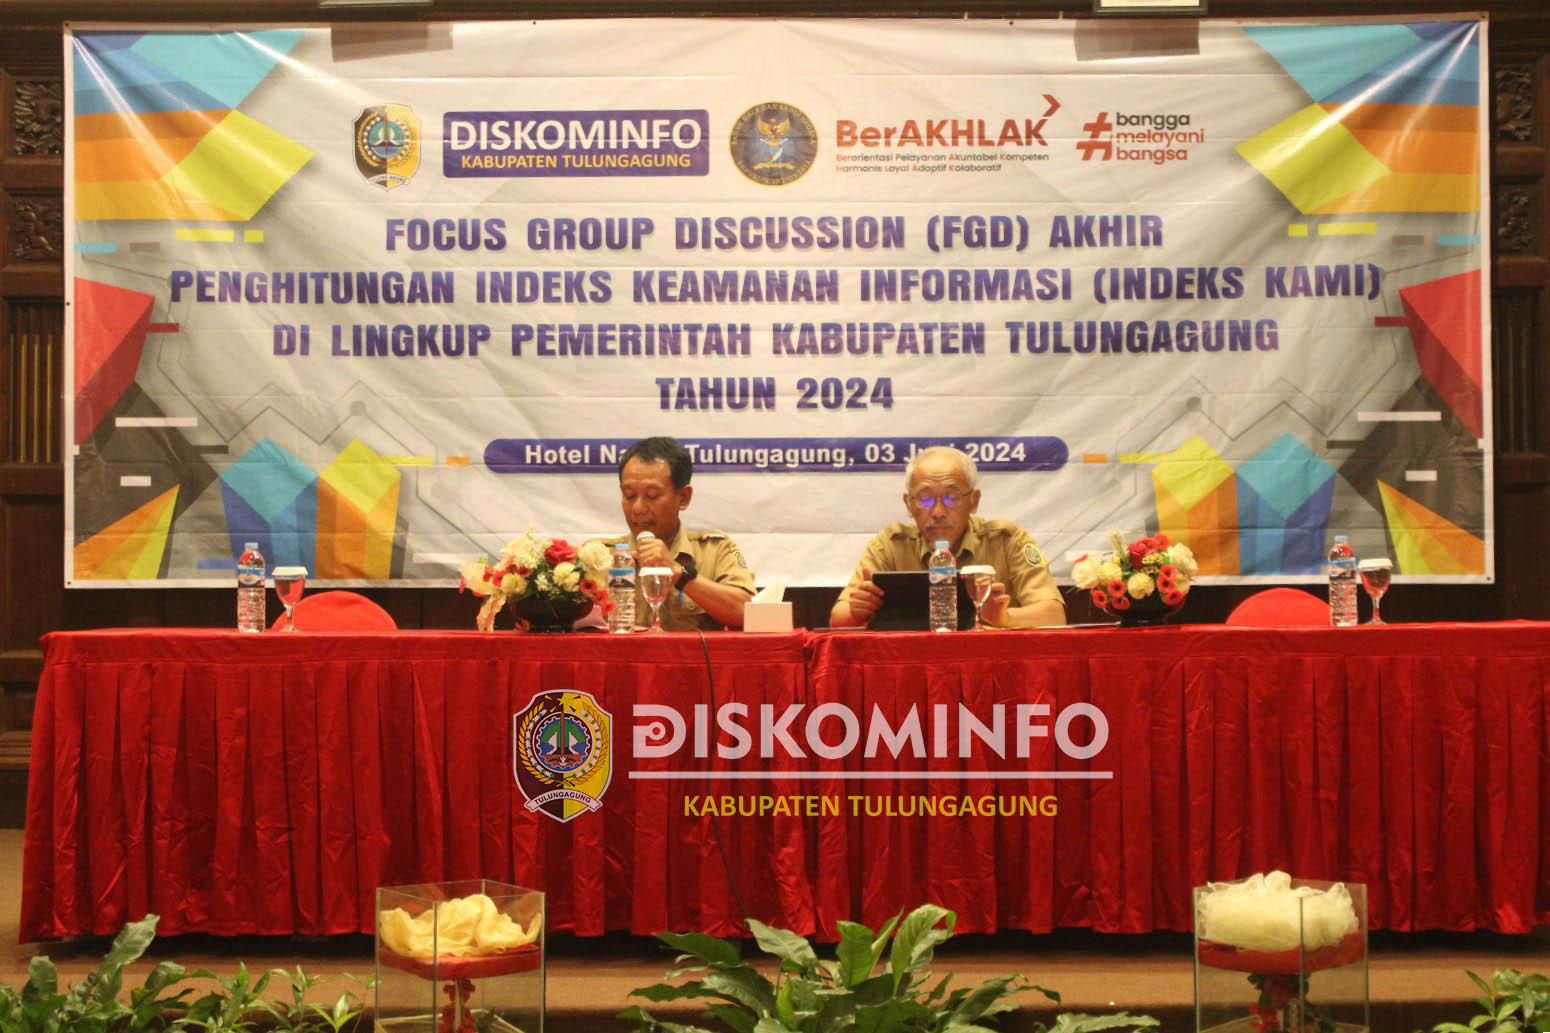
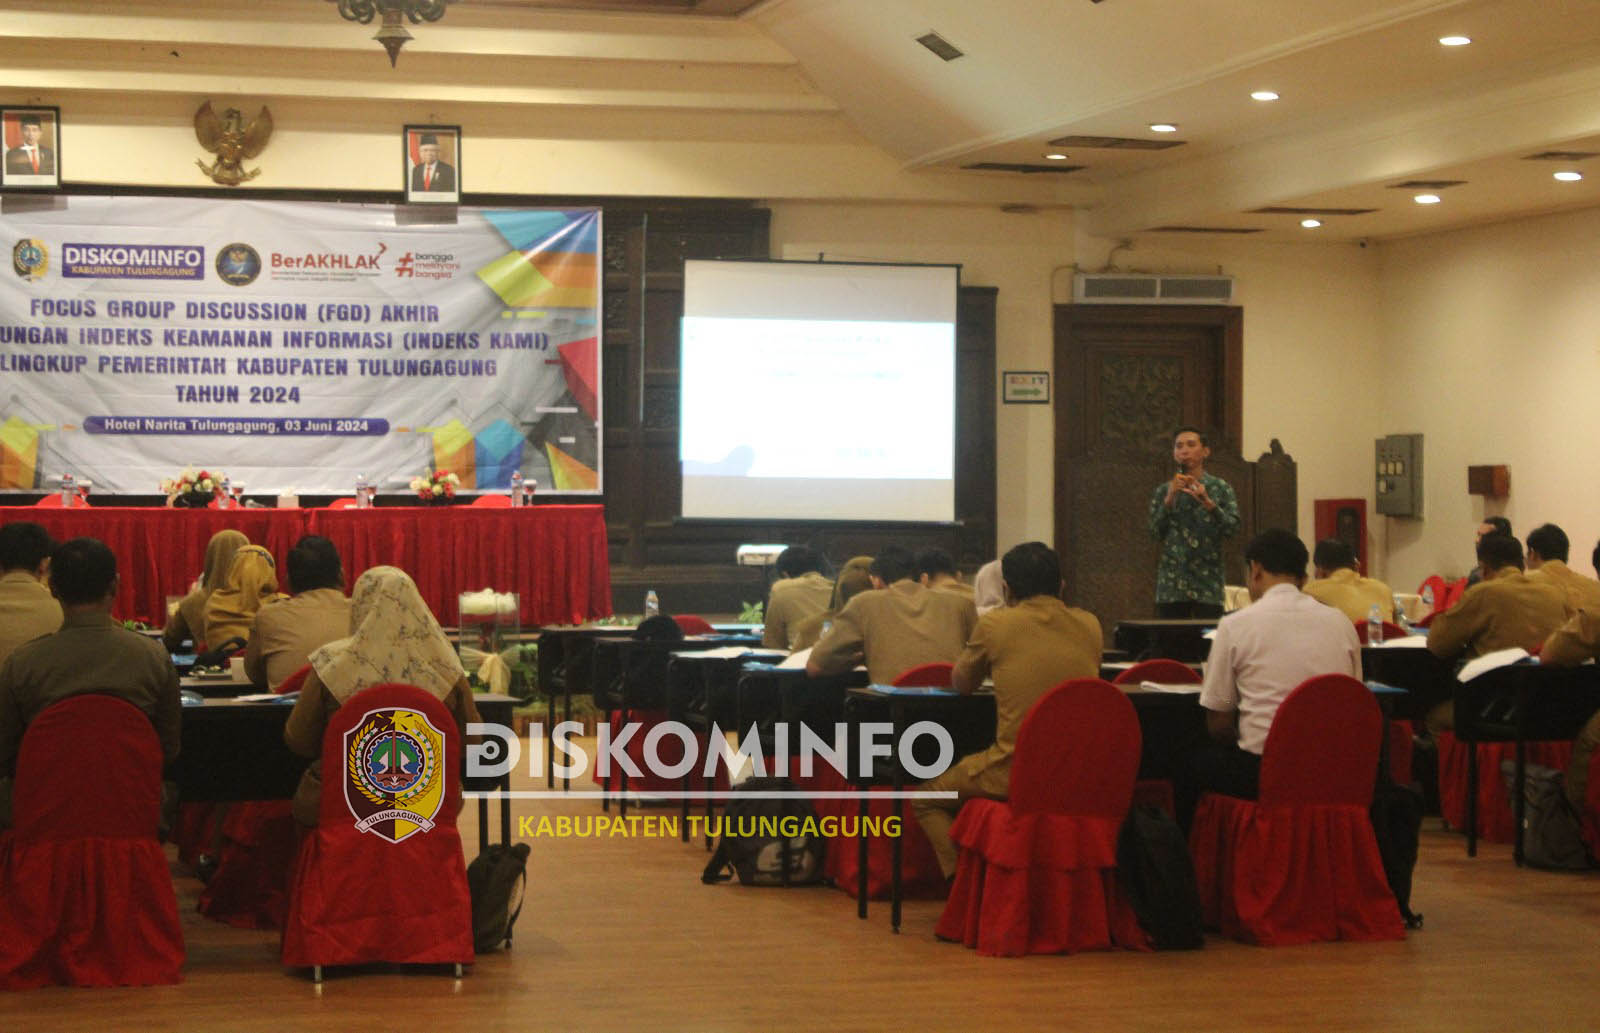
Dalam rangka pelaksanaan penghitungan Indeks Keamanan Informasi (KAMI) di lingkup Pemerintah Kabupaten Tulungagung tahun 2024, Dinas Komunikasi dan Informatika Kabupaten Tulungagung mengadakan acara Focus Group Discussion (FGD) Akhir Penghitungan Indeks Keamanan Informasi (Indeks KAMI) Tahun 2024 yang diselenggarakan pada hari Senin, tanggal 03 Juni 2024 bertempat di Hotel NARITA Tulungagung (Lantai 2) yang dimulai dari pukul 08.00 WIB s.d. selesai.
Dalam Focus Group Discussion (FGD) Akhir Penghitungan Indeks Keamanan Informasi (Indeks KAMI) turut hadir Kepala Dinas Komunikasi dan Informatika Kabupaten Tulungagung, Sekretaris Dinas Komunikasi dan Informatika Kabupaten Tulungagung, Kepala Bidang Statistik dan Persandian, Kepala Bidang Aplikasi Informatika, Kepala Bidang Komunikasi Informasi, Pejabat Pengadaan Barang dan Jasa, Narasumber dari PT Cemerlang Statistika Indonesia serta 33 Undangan dari OPD di Kabupaten Tulungagung.
Kepala Dinas Komunikasi dan Informatika memberikan sambutan sekaligus membuka acara FGD Akhir Indeks KAMI secara resmi. Selanjutnya, materi disampaikan oleh narasumber dari PT Cemerlang Statistika Indonesia. Materi yang disampaikan dimulai dengan definisi dan tujuan penghitungan Indeks KAMI, Dasar Hukum, Domain Penilaian Indeks KAMI serta Kategori Sistem Elektronik.
Tujuan diadakannya FGD Akhir Indeks KAMI yaitu:
1. Penyampaian skor akhir yang didapat dari hasil penghitungan mandiri Indeks KAMI Kabupaten Tulungagung, sehingga setiap OPD mengetahui tingkat kesiapan pengamanan informasi pada sebuah sistem elektronik.
2. Mengetahui detail kekurangan pengamanan informasi dari sebuah sistem elektronik.
3. Menyegerakan penyusunan Laporan Hasil Penghitungan Mandiri Indeks KAMI Tahun 2024 Kabupaten Tulungagung
4. Menyegerakan proses assessment ke BSSN untuk mendapatkan hasil penilaian Indeks KAMI.
Penghitungan Indeks KAMI merupakan alat evaluasi untuk menganalisa tingkat kesiapan pengamanan informasi di suatu organisasi. Alat evaluasi ini tidak ditujukan untuk menganalisa kelayakan atau efektifitas bentuk pengamanan yang ada, melainkan sebagai perangkat untuk memberikan gambaran kondisi kesiapan (kelengkapan dan kematangan) kerangka kerja keamanan informasi kepada pimpinan Instansi/ Perusahaan.
Dasar hukum penghitungan indeks KAMI adalah Peraturan Badan Siber dan Sandi Negara Nomor 8 tahun 2020 tentang Sistem Pengamanan Dalam Penyelenggaraan Sistem Elektronik dan Peraturan Badan Siber dan Sandi Negara Nomor 9 Tahun 2021 Tentang Perubahan Atas Peraturan Badan Siber dan Sandi Negara Nomor 8 Tahun 2021 Tentang Penyelenggaraan Penilaian Kesiapan Penerapan SNI ISO/IEC 27001 Menggunakan Indeks Keamanan Informasi.
Dalam penilaian mandiri Indeks Keamanan Informasi di Kabupaten Tulungagung saat ini, dilakukan penghitungan pada 2 OPD yang mendapatkan nilai kategori sistem elektronik paling krusial terhadap keamanan informasinya, yaitu Dinas Komunikasi dan Informatika Kabupaten Tulungagung dan Dinas Kependudukan dan Pencatatan Sipil Kabupaten Tulungagung.
Hasil penghitungan penilaian mandiri Indeks KAMI untuk 2 OPD tersebut yaitu : Dinas Komunikasi dan Informatika mendapat Skor Akhir 223 pada kategori Sistem Elektronik Resiko Rendah sedangkan Dinas Kependudukan dan Pencatatan Sipil mendapat skor akhir 125 pada kategori Sistem Elektronik Resiko Tinggi.
Berdasarkan hasil Penghitungan Indeks KAMI, maka diperoleh rekomendasi diantaranya:
1. Melaksanakan sejumlah program peningkatan awareness pimpinan dan pejabat tentang arti penting Sistem Manajemen Keamanan Informasi (SMKI), baik dari sisi aturan maupun penerapannya, seperti program sosialisasi, internalisasi, workshop, seminar dan pelatihan terkait keamanan informasi dengan melibatkan pihak terkait, dengan harapan bahwa pengembangan SMKI dapat menjadi bagian dari Rencana Strategis.
2. Menyusun kebijakan SMKI yang mencakup berbagai aspek keamanan informasi seperti pengelolaan aset, pengendalian akses, pengorganisasian pengelola keamanan informasi, kriptografi, keamanan fisik dan lingkungan, serta keamanan operasional.
3. Menyusun SOP keamanan informasi untuk prosedur yang belum tersusun SOP-nya secara tertulis. Beberapa SOP yang dapat disusun adalah prosedur pelaporan insiden keamanan informasi, termasuk Disaster Recovery Plan; penggunaan komputer, penginstalan software termasuk pemasangan dan updating antivirus; pengamanan ruang server; serta manajemen password.
4. Menyusun dokumen manajemen risiko keamanan informasi sebagai langkah untuk meminimalisir risiko keamanan informasi yang mungkin terjadi.
5. Inventarisasi aset informasi seperti data pribadi, software, hardware, serta sarana dan prasarana penunjang (genset, CCTV, alat pengukur suhu ruangan). Pada inventarisasi aset perlu disertai dengan rincian petugas yang bertanggungjawab untuk mengelola masing-masing aset.
6. Menyelenggarakan pengukuran Indeks KAMI secara periodik (minimal 1 tahun sekali), untuk me-monitoring dan mengevaluasi kesiapan kerangka kerja keamanan informasi. Proses evaluasi juga dapat dilaksanakan dalam bentuk audit yang melibatkan pihak eksternal untuk mengkaji kehandalan keamanan informasi.